腾讯把十种 AI 编程 CLI,接成了一条流水线
用 AI 写代码,现在最麻烦的地方不是它写不出来。
是它写的时候你得在。它改到一半问你方案行不行,你得回;它说测试过了,你得自己再跑一遍;它跳过测试直接说"已完成",你得翻 diff 才发现。
一个人用没问题。团队要交付就不行了——没人知道这次改动是怎么来的,也没人签过字。
LoopForge 想解决的就是这一段:把「一个需求变成一次交付」拆成固定的工序,每一道工序指定谁来干、用什么工具、过什么检查,最后停在一个必须有人按的关口。
腾讯 7 月底把它开源了,MIT 协议,现在 4,000 多星。
一条流水线长什么样
内置的「通用缺陷修复」是这样一条链:
需求 → 澄清需求 → 设计方案 → 开发实现 → 独立评审 → 运行测试 → 人工验收 → 交付
绿色箭头往下走,红色虚线是打回——验收没过,带着意见退回「开发实现」重做。
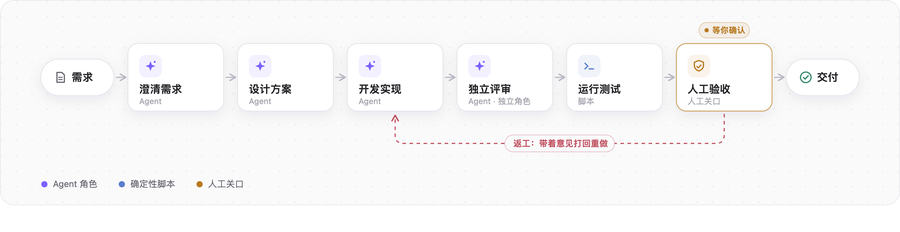
整条链只有五种节点:
Agent——一个角色,配提示词、执行器、模型、工具。 脚本——构建、测试、Lint。 人工关口——暂停,等人。 子 SOP——把另一条流程当子流程嵌进来复用。 预览构建——构建静态站点并归档产物。
内置四条可以直接用:通用后端交付、通用前端交付、通用产品方案、通用缺陷修复。
注意第六条「运行测试」——它是脚本节点,不是 Agent。
跑测试这种有确定答案的事,交给 npm test 就行,没必要让模型去"思考"。只有需要判断的地方才上模型。这条设计看着不起眼,用起来是省钱和省时间的地方。
十种 CLI,贵模型只干最难的活
LoopForge 自己不做推理。每个 Agent 步骤底下跑的都是你已经装好的命令行工具。
目前接了十种:CodeBuddy、Codex、Claude Code、OpenCode、Cursor CLI、Antigravity、Kimi Code、Pi、DeepSeek Harness、ZCode。
关键在于角色和 CLI 是分开配的。
同一条 SOP 里,「设计方案」可以挂最贵的模型,「开发实现」换成便宜的,「独立评审」再换一个完全不同的角色——文档里专门强调评审是独立角色,不让写代码的那个自己审自己。
这就是它比"一个 Agent 干完所有事"省的地方。真正需要智力的只有方案和评审两步,剩下的是执行。
README 记了一次真实交付:四个 CodeBuddy 角色依次完成一个 Python 修复的规划、实现、独立评审和交付汇总,三个真实测试通过,流程停在人工批准,批准之后又验了一遍代码和验收时是否一致。
这条链路后来被沉淀成一条可复用的验收用例——下次同类问题直接调出来跑。
停在橙色框前面
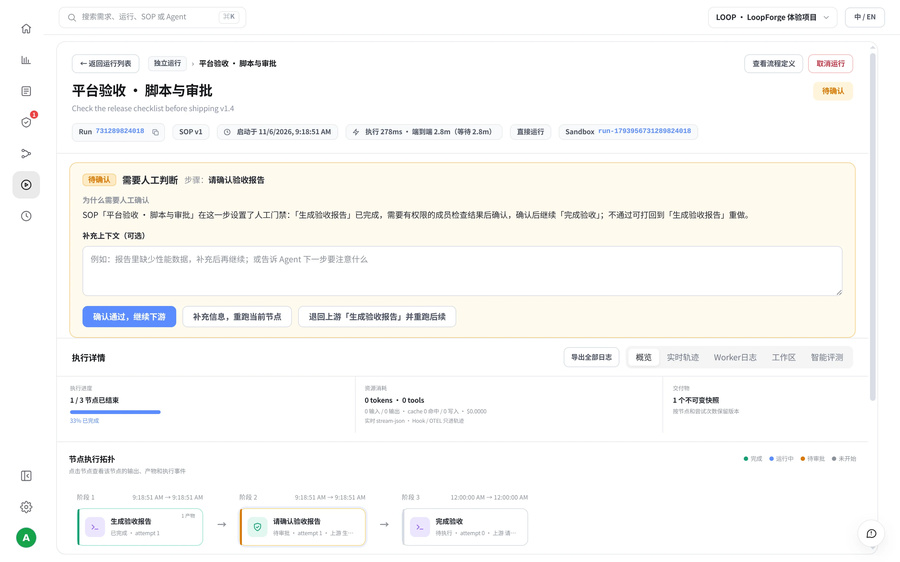
三个按钮:确认通过,继续下游、补充信息,重跑当前节点、退回上游并重跑后续。
这跟聊天窗口里说一句"继续"完全是两件事。那边是它觉得该继续就继续;这边你不按,流程就停在那儿,后面的交付节点一个都不会动。
所以你可以真的走开。去开会、去吃饭、去睡觉,回来它还在原地等你,产物、日志、每一步的工具调用都留在页面上。
出了问题能倒查:哪一步用了哪个模型、跑了什么命令、生成了什么文件,全在运行记录里。
不填 API Key 也能先跑一遍
这点挺少见:新注册的账号自动加入「LoopForge 体验项目」,里面有一条只包含脚本和人工审批的 SOP。
点运行,真实脚本会生成一份报告,然后停在审批节点等你。整条链路——沙箱、执行、产物、审批、留痕——都能走一遍,不花钱,不配 Key。
要真干活才需要凭据,分三档:
| 想做的事 | 需要准备 |
|---|---|
| 跑通脚本 + 人工审批 | 什么都不需要 |
| 和 Main Bot 对话、生成文档或新项目 | 所选执行器的 API Key |
| 改已有仓库并提 PR | 模型凭据 + GitHub 授权 |
GitHub 是可选的。四条内置 SOP 不绑仓库也能跑:产品方案直接交文档,前后端新项目在任务工作区交源码。只有要改已有代码、要提 PR 时才需要接。
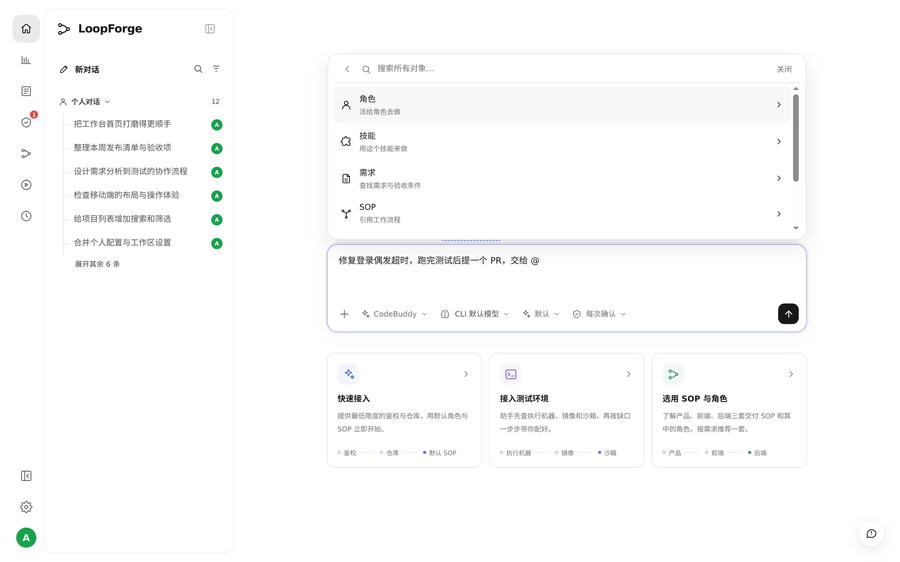
装起来五分钟
前提是 Docker、Compose、Python 3 和 Git。
git clone   https://github.com/Tencent/LoopForge
cd LoopForge
./start.sh
start.sh 直接拉 GHCR 上 pin 好的发布镜像,不在本地构建,所以宿主机不用装 Go 和 Node.js。它会把 MySQL 和平台服务起起来,生成配置和会话密钥,导入内置沙箱、通用 SOP 和体验项目。
国内拉 ghcr.io 经常断,把 MIRROR 指到镜像站:
MIRROR=ghcr.nju.edu.cn ./start.sh
./start.sh logs / stop / restart / pull 管服务,要从源码构建用 ./start.sh dev。服务默认在 0.0.0.0:8090,第一个注册的账号自动是管理员。
它是从内部平台搬出来的
这点是我觉得它不像"演示项目"的原因。
docs/validation.md 里留了一份核验记录:1,718 个源文件块与记录的 master 匹配,其中 1,466 个原样保留、178 个改写适配、74 个剔除、58 个经审计的公开新增,没有导入任何私有历史。
剔除的是什么,docs/open-source-scope.md 写得很直白:部署密钥、生产数据和私有基础设施排除在外;内部追踪器和认证协议只作为可选兼容代码保留,Web 入口默认隐藏;公开默认值永远不安装企业 MCP 服务器。
还有一条细节:Git 提交身份用本地账号名加一个不可投递的 LoopForge 邮箱,不推断企业归属。
翻成白话:不是把内部系统换个 logo 扔出来,是逐件摘掉公司内部的东西,再补上能让外人跑起来的部分。那 58 个「公开新增」就是补的。
数字
- 4,000+ 星 / 580 fork
- 362 次提交,最新版 v0.4.0(11 月 17 日)
- Go 写的,MIT 协议
- 十个人在推,提交数前三是 60 / 44 / 21
上手前知道三件事
一、默认监听所有网卡。 新安装面向可信团队,已登录用户能读实例内各项目数据,团队成员可以在登录页自助注册。AGENTFLOW_ALLOW_SIGNUP=false 能关掉注册。对外开之前先配 HTTPS。
二、沙箱走宿主机 Docker socket。 官方文档自己写明:这等于把宿主 Docker 的控制权给了平台,只适用于可信团队,不构成不可信多租户隔离。给自己团队用没问题,别拿它当对外 SaaS。
三、它还在快速迭代。 75 个 open issue、164 个 open PR,issue 里有部署期和交付完整性的坑。先在测试环境把你们自己的 SOP 跑通。
相关链接:
暂无评论。